HPB kibernetička sigurnost ZASTANI – PROVJERI – PRIJAVI, tj. provjeri, da do prijave ni ne dođe !
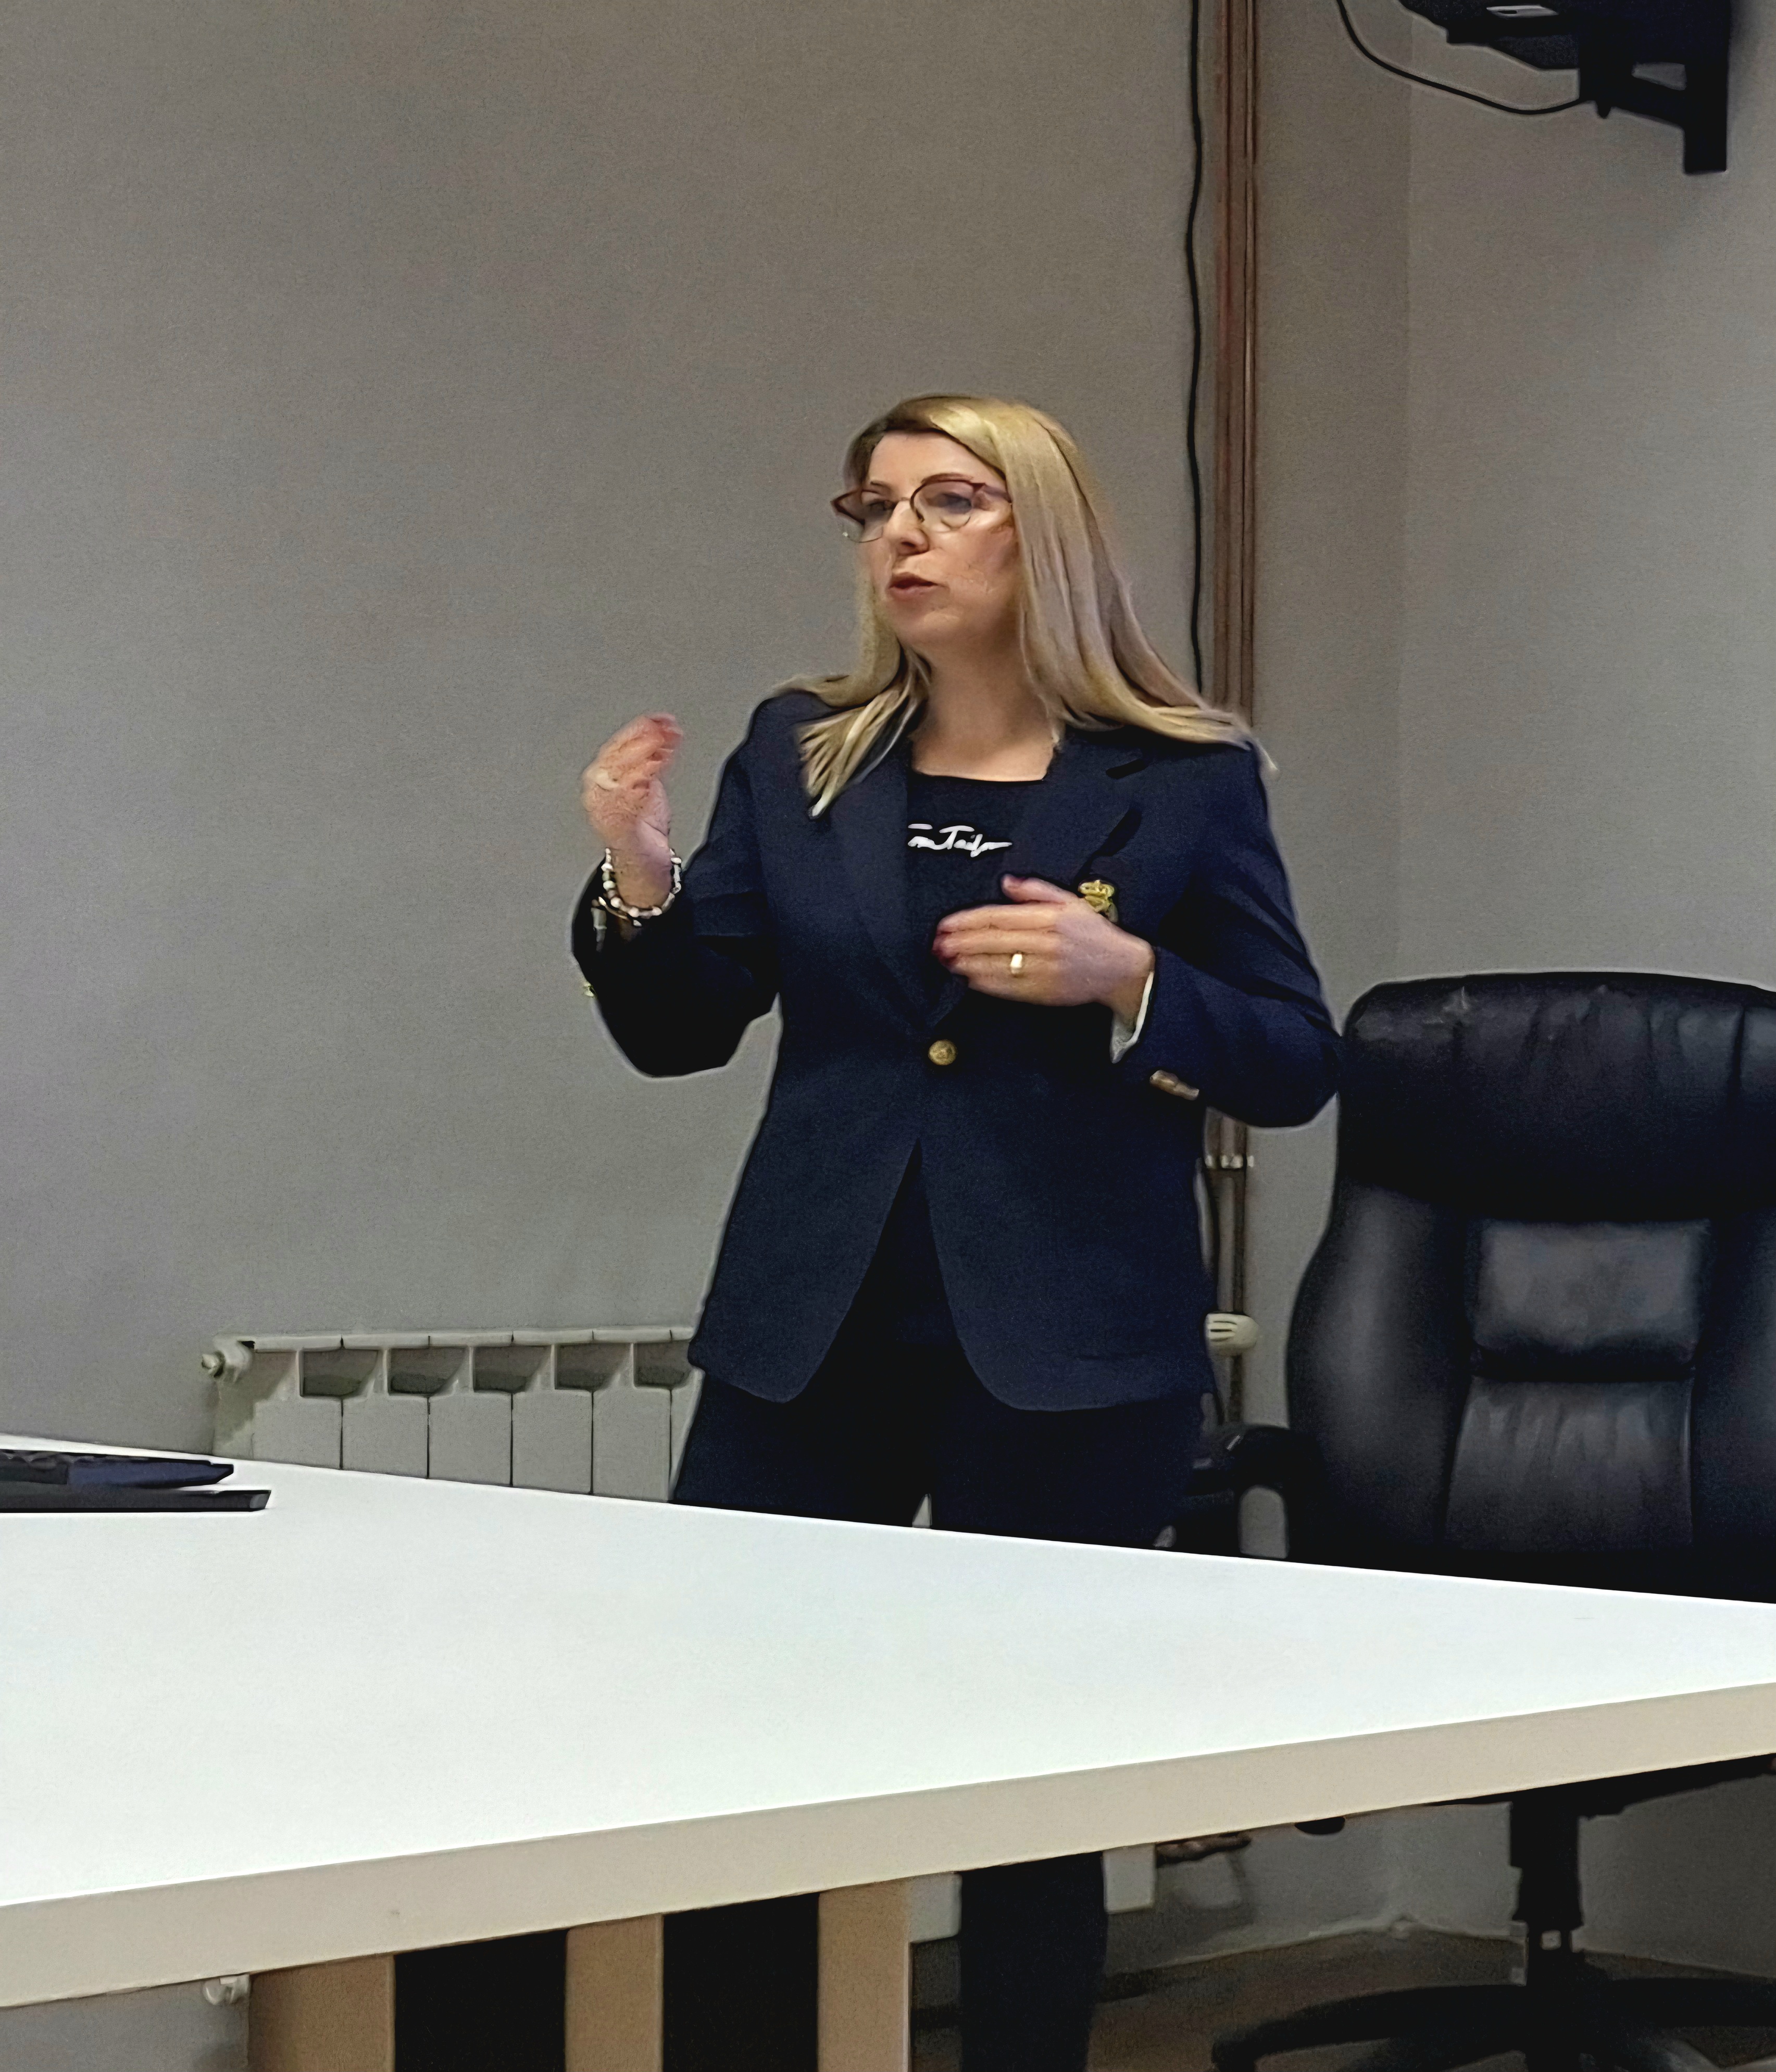
Na karlovačkom Veleučilištu 60+, u sklopu cjeloživotnog učenja, studentima umirovljenicima na kolegiju Financijska pismenost i zelene navike predstavnici za sigurnost Hrvatske poštanske banke (HPB) Robert Žunac i Marijana Tintor održali su dvosatno predavanje o sigurnom korištenju mobilnog i internetskog bankarstva, o rizicima i kako prevenirati prevare.
- ova objava je dugačka jer cilja na naše čitatelje koji si žele uzeti vremena, pročitati sve i osnažiti se, pa se možda i zainteresirati za daljnju edukaciju
Obrađene su razne vrste internetskih i telekomunikacijskih prijevara, Phishing (fišing), vishing (višing) i smishing (smišing) kojima napadači pokušavaju ukrasti vaše osobne podatke, lozinke ili novac, te investicijske prevare, krađe identiteta, prevare pri online kupovini i dostavi, romantične prevare, o financijskim mulama, (svjesnim i nesvjesnim) i o korištenju aplikacija s udaljenim pristupom.
Porast je raznih vrsta prevara, prevaranti se koriste raznim metodama da bi došli do naših osobnih podataka, podataka o karticama o tokenima, pinovima, aplikacijama, te do što više osobnh i financijskih podataka o nama i članovima naše obitelji, da budu uvjerljiviji kada nam pristupe.
Jedan je savjet bitno odudarao od ostalih, da bi svaka obitelj mogla dogovoriti svoju tajnu riječ za hitnost i ozbiljnost, nikome je ne govoriti i kada netko svojima šalje poruku, ukradena mi je i putovnica i novac, u opasnosti sam uplatite mi …ako uz to napiše i tajnu riječ, tada ne razmišljamo nego šaljemo novac.
Važan generalni savjet je da prije bilo kakvog trgovanja, davanja svojih podataka, bilo financijskih, bilo osobnih podataka, bilo kartica, tokena, pinova, aktivacijskih kodova, bilo čega, zastanemo i razmislimo, potom, provjerimo sa bankom, te sumnjive stvari prijavimo. Ako vas netko zove i nagovara na nešto, postojanje subjekta možete provjeriti putem HAMFA-e, jesu li registrirani za bilo kakvo trgovanje. Tu je i MUP-ov Web Heroj, a i stranica HUB-a, Hrvatske udruge banka i CERT.HR, da ne nasjednemo na lažne web shopove, obavijesti kurirskih službe o paketu. Prevaranti uvijek traže broj sa kartice. Ni za primanje novca nemojte nikad davati brojeve kartica. Za primanje novaca, za uplatu, dovoljan je IBAN, broj računam, rečeno je.
Poseban je oprez potreban i za oglase i poruke s nekim osjećajem hitnosti, dogovoriti nešto s „odvjetnikom“ oko nasljeđa, povrata izgubljene zarade ili pak novca ako ste stvarno bili žrtva neke ranije prevare. U želji da povratite svoja sredstva ponovno nasjedate, dajete tražene osobne podatke, to je toliko dobro smišljeno. Kao i kad nešto ne može pričekati, 100% sigurna zarada, a štoperica otkucava.
I kad to slušamo, jasno nam je da je prevara i pitamo kako se to „njemu/njoj“ dogodilo? Meni nikada ne bi. A onda se pojavi lažna email poruka porezne uprave ili MUP-a, bolnice, svi kao u nekim uniformama, to je autoritet u našoj kolektivnoj svijesti. Tome se vjeruje. Ok, nešto treba napraviti hitno, odmah, i samo postupimo po email poruci. Samo kliknemo.
Ali taj klik nas obavezno vodi na prijevarni link. On nas dovede na lažne stranice koje mogu biti identične ili bankama ili Njuškalu ili nekakvim tvrtkama…ako se već dogodilo da smo pristupili nečemu moramo paziti da ne unesemo nekakvu lozinku ili pinove.
„Uvijek kada dobijete od trećih nepoznatih adresa nekakve mejlove sa linkovima, prijavnicama, tu budite oprezni. Nemojte otvarati ništa. Ako se netko predstavlja kao banka, vi uvijek nazovite svoju banku prije nego što kliknete, ili provjerite na službenoj web stranici vaših banaka ili nekakve druge navodne institucije od koje ste dobili navedene mejlove. Uz sumnjive mejlove tu su i sumnjivi SMS-ovi ili telefonski pozivi; znači nemojte klikati na nikakve poveznice i ne unosite svoje osobne podatke. To vodi do krađe vaših podataka i identiteta i oni to vrlo, vrlo dobro osmisle i tu moramo biti jako oprezni. Da ne nasjednemo putem interneta na lažne oglase, lažne nagradne igre, ankete, također mogu biti lažni oglasi za posao, lažni najam stana, gdje će vas navoditi da uplatite nekakav novac.
Zlonamjerne software možemo pokupiti i kada se spajamo na nekakav javni Wi-Fi. Nemojte se preko javnog Wi-Fi-ja spajati baš na svoje Internet ili mobilno bankarsko da se ne bi desilo čisto da se ne dogodile neke „dodatne pozadinske radnje, jer to nije toliko zaštićeno kao vaše platforme doma“.
Zanimljiv dio predavanja bio je o lozinkama, što mora biti jača zaštita, dvanaestak i više znakova, kombinacija velikih i malih slova i uskličnika, nešto što znamo samo mi…
Još zanimljiviji o „sigurnim zaradama“ na kriptovalutama i dionicama, na čemu je značajan porast raznih vrsta prijevara. Npr. onima koji su već jednom izgubili novce na kriptovalutama, sada, nakon par godina, netko im vraća novce, govori: Da, vi imate novce, 10.000 eura, mogu vam pomoći da si vratite svoj novac. Ali za to traži naknadu za...
Kada svjesno ili nesvjesno damo pristup tokenu ili instaliramo aplikaciju za udaljen pristup našem računalu, samim tim klikom dozvolili smo da nam prevaranti preuzmu upravljanje našim računalom i mobitelom, pa preuzmu upravljanje našim Internet i mobilnim bankarstvom. Štete znaju biti i 100.000 eura zbog samo jednog klika. Znači, sve je počelo od maila ili poruke s nekakvom poveznicom na nekakav link, što je bio fishing, tj. pecanje na njihovu udicu. Njihov link je udica kojom oni pecaju naše podatke.
Romantične prijevara i četiri koraka, uspostavljanje kontakta s vama, pobuđivanje emocija, zadobivanje povjerenja i zahtjev, koji dolazi na kraju, da uplatite novac.
Većinom se to događa usamljenima. Prevaranti ih traže po svim društvenim mrežama, stranicama za upoznavanje, približe se, dopisuju, pa se zajedno prebace na svoje privatne kanale, Whatsapp, Viber, te to ne traje samo 5-6 dana, to traje mjesecima.
Oni se približe vama, ali svaki put odbijaju ili video call ili osobni susret. Sve se događa putem poruka. Onda hitno trebaju uplatu, van države, za liječenje, stvore neku emocionalnu povezanost kroz mjesece i mjesece i dajete novac osobama koje nikada niste osobno upoznali. Ako vama netko stalno nalazi način da se ne vidi sa vama, to vama već mora biti signal da stanite…
Mnogim studentima Veleučikišta 60+ novost je bio dio o financijskim mulama, posrednicima koji obavljaju za kriminalce radnje pranja novca, preko njihovih računa za neku određenu naknadu, jednostavno rečeno svjesno ili nesvjesno peru im novac. To je kažnjivo zakonom.
Tako da, u slučaju da vas netko nagovara na zaradu u kratkom vremenu, a da preko vaših računa pošalju novac dalje, možete postati mula, a to je protuzakonito. Možda služi za financiranje terorizma. Tražit će vam instaliranje aplikacije za udaljeni pristup, pa vam otuđiti vaš novac. Kako se to radi? Oni vam pošalju link, vi se spojite, i onda vam kažu da instalirajte aplikaciju npr. Teamviewer, Anydesk, Home2Desk, kao, kažu vam, to je ona ikonica kliknite, vi instalirate i prijavite se na svoje internet bankarstvo, a prevaranti automatski, dali ste im pristup, mogu upravljati dalje sa vašim računom. Mogu neovlašteno raditi transakcije. Ne samo otuđiti vaš novac, preuzimaju upravljanje uređajem i vi možete završiti u zatvoru.
O vrstama navlačenja na uplate nećemo pisati detaljnije, jer svi smo čuli za primjere da je nekome rečeno da mu je stradao član obitelji, doživio nesreću, za ponude za kredit koji se ne odbija, ne očekujete paket, ali ipak ste ga dobili, samo treba platiti, dobili ste neočekivano nasljedstvo, da je netko dobio mailove i poruke koje zaista izgledaju kao da dolaze od banke ili druge institucije, da morate ažurirati podatke …Znači za sve davanje svojih podataka uvijek morate provjeriti je li to poslano sa službenih stranice banke.
Jedan od načina je provjera URL-a gore, je li poruka sa stvarne web-stranica, da vam se ne dogodi krađa identiteta. Legitimne stranice imat će na kraju hr. Kad prevaranti rade lažne stranice one izgledaju kao prave, ali onda neće pisat hr, nego com ili druga slova. Uvijek je dobro malo zastati i pogledati je li adresa u redu, URL, jer to je prvi signal lažne stranice, a napadi preko lažnih stranica su česti.
Izgleda kao da je poslala banka upit jeste li promijenili adresu, ime, prezime i status, i onda na kraju vi svaki put unesete onaj kod za ulazak u mobilno bankarstvo, i već su ušli i rade što hoće. Zato uvijek „bacite pogled“ i uvijek kada vam je nešto sumnjivo u legitimnosti stranice, uvijek nazovite banku i provjerite. Banka vam nikada neće tražiti da putem maila ažurirate svoje podatke. Zato nazovite banku prije bilo kakvog klika.
Zbog razmjera prevara banke razvijaju razne zaštitne mehanizme. Znači, svaka banka po Zakonu o kreditnim institucijama moraju imati svoju sustav zaštite, Europska regulativa to traži, jer umjetna inteligencija je svaki dan sve jača. Zato je HPB razvila za svoje djelatnike ovakvu edukaciju o pojavnim oblicima prevara i zaštite klijenata, a na karlovačkom Veleučilištu ovo je prvo predavanje za korisnike, klijente internetskog i mobilnog bankarstva.
Glavna poruka, ponovimo, je da se kod svakog dijeljenja podataka ili uplate ZASTANE – PROVJERI – PRIJAVI . Odnosno provjeri pa da do prijavi - ni ne dođemo. A poruke i drugu komunikaciju pokušaja prevare treba sačuvati radi prijave i dokazivanja, hvatanja prevaranata.
Provjere se rade u HANFA-i, i Hrvatskoj udruzi banaka (HUB) i), MUP-u i Nacionalnom CERT-u CARNET-a, tu se vide svi stari i novi vidovi prevara. Samim dobivanjem znanje koje vrste prevara postaje - osnaženi smo da ne nasjednemo kad nam se nešto dogodi, da nam se upali crvena lampica na vrijeme.
Posebno starijima, jer 35 posto od svih pokušaja prevara odnosi se na starije od 60 godina, a među prevarenima, koji su nasjeli, je 61 posto starijih. Broj prevara samo raste i raste, jer još nema kvalitetnog odgovora na njih, i zato je najvažnije, kažu predavači HPB-a Žunac i Tintor, da se mi sami kao pojedinci osnažimo, da postanemo otporni, da u najvećoj mogućoj mjeri prepoznamo prevare.
Prevaranti su, znači, toliko zli da sada banke neposredno surađuju s nama klijentima, zovu klijente kod većih ili drugih transakcija koje odudaraju od uobičajenih transakcija. Primjerice kod prve isplate na račun u inozemstvo. Ponekad banka mora obavijestiti klijenta o čudnom transakcijama, pa čak i obeštetiti klijenta. Odgovornost se dijeli. Regulativa tjera banke da sve više ulažu u zaštitne mehanizme i da nas na odgovarajući način štite.
Banka mora imati odgovarajuće sustave da prepozna rizične transakcije, kaže Tintor, ali ima klijenata i situacija kada banka prepozna rizik, ali klijent izričito traži da se provede transakcija. U jednom takvom neposrednom kontaktu, koji se snimaju, klijent je naredio plaćanje nećaku u inozemstvu, kako se kasnije potvrdilo, na račun prevaranta. Banka je prepoznala rizik, upozorila klijenta, ali on je vjerovao u situaciju koja mu je bila lažno predočena i dao je suglasnost uz riječi „pustite mi nalog, šta vas briga, ja želim platiti“.
Njega banka ne obeštećuje za prevaru.
Ta nova praksa da banka prije transakcije nazove klijenta odnosi se samo na transakcije pod nekakvim povećanim rizikom, jer bankama je propisano da trebaju prepoznati odstupanja od uobičajenog ponašanje klijenta. Nije jednostavno to posložiti sa nizom određenih pravila u kibernetičkom svijetu, ali svaka banka razvija svoje rješenje. Dakle, postupanje banaka nije univerzalno, ali slijede EU delegirane uredbe, kao i dodatno od domaćeg regulatora Hrvatske narodne banke (HNB).
Ali bez obzira što prema Zakonu o kreditnim institucijama i banke imaju neke odgovornosti, sve do obeštećenja prevarenih klijenata, poruka svim građanima, posebno starijima, je da osnaže prvenstveno sebe i da se ne dovedu u situaciju da budu prevareni. A to, priznaju i predavači HPB-a, nije jednostavno. Prevare ne ciljaju na manjak inteligencije, već na posebnost situacija i psihologiju ljudskog ponašanja. Štoviše, jako puno ljudi je nasjelo na ono „glasaj za moju nećakinju da ode na natjecanje“ i onda su otvorili neku aplikaciju…Kad upišete nešto, tu čak nije pitanje podataka, nego je zlonamjerni software, koji u tom trenutku u pozadini pokupi sve vaše kontakte. Ako niste stavili zabranu dijeljenja kontakata. U nekom trenutku napadač koristi vaše kontakte i šalje im preko Whatsappa ili Vibera poruku - dogodila mi se takva i takva situacija, uplati mi 100 eura, 1.000 eura, dio vaših kontakata ne posumnja ništa i plati. Ali to nije vaš račun. Račun je od prevaranta.
Žunac prevarante naziva bezosjećajnim zlotvorima koji ne mare za stradavanja, te kaže da su neki hackeri koji su se sa tamne vratili na svjetlu stranu, nakon što su odslužili zatvorske kazne, svjedočili da „jednostavno nisu bili svjesni onog zla kojeg nanose, jer je sve bilo samo iza zaslona kompjutora“. Prevarante nije briga hoće li se vama zbog narušenih financija raspasti brak ili djeca neće moći na studij ili će netko možda čak i počiniti suicid…